امنیت مجازی سازی برنامه؛ راهکارهای حفاظت از نرمافزارها و اطلاعات سازمانی
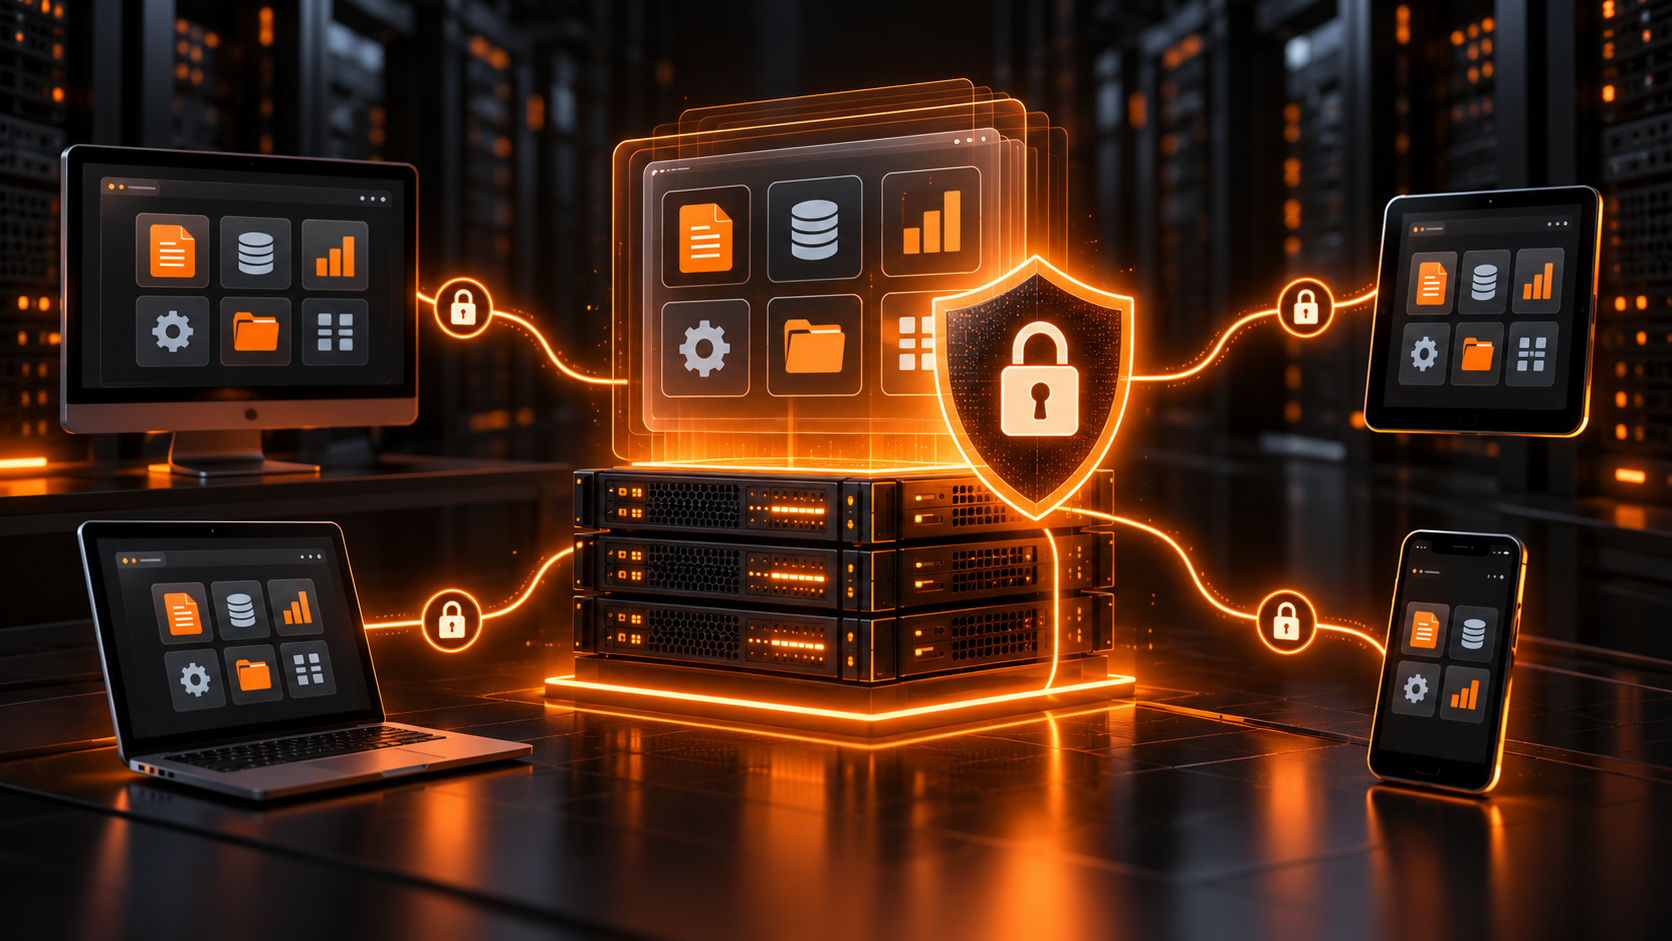
تصور کنید یکی از کارکنان سازمان، خارج از محیط شرکت وارد نرمافزار مالی میشود. در همان لحظه، اطلاعات حسابداری، گزارشهای محرمانه و اسناد مشتریان در دسترس او قرار میگیرند. اگر دستگاه کاربر آلوده باشد یا اطلاعات ورود به سرقت برود، چه اتفاقی خواهد افتاد؟ آیا زیرساخت سازمان میتواند از دسترسی غیرمجاز جلوگیری کند؟ اینجاست که امنیت مجازی سازی برنامه اهمیت پیدا میکند. این فناوری به سازمانها اجازه میدهد نرمافزارهای موردنیاز کاربران را بهصورت متمرکز ارائه کنند، بدون اینکه الزاماً تمام اطلاعات و پردازشها به رایانه شخصی منتقل شوند. با اینحال، مجازیسازی بهتنهایی امنیت را تضمین نمیکند. ترکیب معماری مناسب، کنترل دسترسی، رمزنگاری و نظارت مستمر است که یک محیط مطمئن میسازد. در ادامه، روشهای افزایش امنیت نرمافزارهای مجازی و مهمترین تهدیدات این زیرساخت را بررسی میکنیم.
امنیت مجازی سازی برنامه چیست؟
امنیت مجازی سازی برنامه مجموعهای از سیاستها، فناوریها و اقدامات مدیریتی برای محافظت از نرمافزارها، اطلاعات و ارتباطات کاربران در محیط مجازی است. در مجازی سازی برنامه، بسته به فناوری انتخابشده، برنامه میتواند روی سرور اجرا شود و رابط کاربری آن از راه دور نمایش داده شود یا در محیطی جداشده روی دستگاه کاربر فعالیت کند. برای مثال، در یک شرکت دارای چند شعبه، نرمافزار حسابداری ممکن است روی سرور مرکزی اجرا شود و کارکنان شعب از طریق ارتباط کنترلشده از آن استفاده کنند. در این شرایط، مدیر شبکه میتواند دسترسی کاربران، انتقال فایل و نحوه استفاده از برنامه را مدیریت کند.
تفاوت امنیت برنامه مجازی با نصب سنتی نرمافزار
در روش سنتی، نرمافزار روی رایانه کاربران نصب میشود و نگهداری نسخهها، بهروزرسانیها و تنظیمات امنیتی ممکن است به مدیریت جداگانه دستگاهها نیاز داشته باشد. اما در معماری متمرکز، بخش مهمی از این فعالیتها روی سرور انجام میشود. این ویژگی میتواند سطح کنترل سازمان را افزایش دهد و احتمال باقیماندن نسخههای آسیبپذیر را کاهش دهد. البته امنیت همچنان به وضعیت سرورها، دستگاههای کاربران و سیاستهای اجرایی بستگی دارد.
چرا امنیت مجازی سازی برنامه برای سازمانها حیاتی است؟
امروزه بسیاری از سازمانها از دورکاری، شعب متعدد و نرمافزارهای مشترک استفاده میکنند. همین موضوع باعث شده حفاظت از برنامهها به یکی از اولویتهای اصلی مدیران فناوری اطلاعات تبدیل شود.
محافظت از اطلاعات حساس سازمان
یکی از مزایای معماری متمرکز، امکان نگهداری دادههای حساس در دیتاسنتر سازمان است. در چنین شرایطی، اطلاعات مالی یا پروندههای مشتریان لزوماً روی دستگاه کاربران ذخیره نمیشوند. با محدودسازی دانلود، چاپ و انتقال فایل، میتوان احتمال خروج ناخواسته اطلاعات را کاهش داد.
مدیریت متمرکز نرم افزارهای سازمانی
مدیریت متمرکز برنامه ها به کارشناسان فناوری اطلاعات اجازه میدهد بسیاری از تنظیمات امنیتی را از یک نقطه کنترل کنند. به عنوان مثال، نصب وصلههای امنیتی روی سرورهای ارائهدهنده برنامه میتواند مدیریت نسخههای نرمافزار را آسانتر کند. البته پیش از بهروزرسانی باید سازگاری برنامهها بررسی شود تا خدمات سازمان دچار اختلال نشوند.
کاهش ریسک دستگاههای کاربران
استفاده از تینکلاینت یا زیروکلاینت در کنار زیرساخت مناسب میتواند نیاز به ذخیره اطلاعات روی تجهیزات کاربران را کاهش دهد. با اینحال، آلودگی دستگاه، سرقت اطلاعات ورود یا دستکاری ارتباط همچنان خطرناک است. بنابراین امنیت تجهیزات نهایی نیز باید بررسی شود.
مهمترین تهدیدات امنیتی در مجازی سازی برنامه
شناخت تهدیدات، نخستین قدم برای طراحی زیرساخت امن است. حتی پیشرفتهترین سامانهها نیز در صورت پیکربندی اشتباه آسیبپذیر خواهند بود.
دسترسی غیرمجاز به نرمافزارها
اگر حساب کاربری یکی از کارکنان سرقت شود، مهاجم ممکن است به برنامههای مجاز آن کاربر دسترسی پیدا کند. استفاده از رمزهای عبور قوی، محدودسازی مجوزها و احراز هویت چندمرحلهای از راهکارهای کاهش این خطر است.
نشت اطلاعات از طریق نشست کاربران
در محیطهای انتشار برنامه، امکاناتی مانند کپی و جایگذاری، انتقال فایل، اتصال حافظه USB و چاپگر میتوانند مسیر خروج اطلاعات باشند. برای مثال، کاربری که فقط مجوز مشاهده گزارش مالی را دارد، نباید الزاماً امکان انتقال فایل گزارش به رایانه شخصی خود را داشته باشد.
آسیبپذیری سرورهای مرکزی
تمرکز برنامهها روی سرور، مدیریت را سادهتر میکند؛ اما ممکن است پیامد نفوذ به سرور مرکزی را افزایش دهد. به همین دلیل، تفکیک شبکه، نصب بهروزرسانیهای امنیتی، محدودسازی دسترسی مدیریتی و تهیه نسخه پشتیبان ضروری است.
حملات به ارتباطات راه دور
ارتباط ناامن میان کاربر و سرور میتواند احتمال شنود یا دستکاری اطلاعات را افزایش دهد. برای کاهش این خطر، باید از پروتکلهای امن، گواهیهای دیجیتال معتبر و درگاههای دسترسی محافظتشده استفاده کرد.
راهکارهای افزایش امنیت مجازی سازی برنامه
ایجاد محیط امن به یک ابزار محدود نمیشود. بهترین نتیجه زمانی حاصل میشود که چندین لایه حفاظتی بهصورت هماهنگ فعالیت کنند.
احراز هویت چند عاملی؛ محافظت از حساب کاربران
احراز هویت چندعاملی یا MFA روشی است که علاوه بر رمز عبور، عامل دیگری مانند تأیید از طریق برنامه امنیتی یا کلید سختافزاری درخواست میکند. این فناوری باعث میشود افشای رمز عبور بهتنهایی برای ورود مهاجم کافی نباشد.
چه حسابهایی به MFA نیاز دارند؟
حسابهای مدیریتی، کاربران دورکار و افرادی که به اطلاعات حساس دسترسی دارند باید در اولویت قرار بگیرند. در معماریهای مناسب، استفاده گستردهتر از MFA نیز توصیه میشود.
کنترل دسترسی به برنامه ها بر اساس نقش
یکی از اصول مهم امنیت نرم افزارهای سازمانی، اعطای حداقل مجوز لازم به کاربران است. این اصل با عنوان Least Privilege شناخته میشود و به این معناست که هر فرد فقط به منابع موردنیاز برای انجام وظایف خود دسترسی داشته باشد. برای نمونه، کارمند فروش نباید به تنظیمات مدیریتی نرمافزار حسابداری دسترسی داشته باشد.
ایزوله سازی برنامه ها و تفکیک محیط اجرا
ایزولهسازی به معنای محدودکردن ارتباط یک برنامه یا محیط اجرایی با سایر بخشهای سیستم است. این روش میتواند گسترش برخی تهدیدات را محدود کند؛ اما میزان جداسازی به معماری و محصول مورد استفاده بستگی دارد. در محیطهای اشتراکی، تفکیک نشستها، مجوزهای سیستمعامل و ارتباطات شبکه اهمیت ویژهای دارد.
رمزنگاری ارتباطات و اطلاعات
رمزنگاری دادهها را به شکلی تبدیل میکند که افراد فاقد کلید معتبر نتوانند محتوای آن را بهسادگی بخوانند. برای حفاظت از ارتباطات راه دور، باید قابلیتهای رمزنگاری محصول فعال و درست پیکربندی شوند. اطلاعات ذخیرهشده نیز متناسب با حساسیتشان به حفاظت جداگانه نیاز دارند.
ثبت رویدادها و مانیتورینگ امنیتی
سامانه ثبت رویداد یا Logging اطلاعات مهمی مانند ورود کاربران، خطاهای احراز هویت و تغییرات مدیریتی را نگهداری میکند. ترکیب این اطلاعات با مانیتورینگ شبکه به شناسایی فعالیتهای مشکوک کمک میکند. برای مثال، تلاشهای ناموفق و پیاپی برای ورود به یک حساب میتواند نشانه حمله به اطلاعات احراز هویت باشد.
بررسی امنیت Citrix Virtual Apps در سازمانها
یکی از فناوریهای شناختهشده برای ارائه متمرکز نرمافزارها، Citrix Virtual Apps است که در مجموعه Citrix Virtual Apps and Desktops ارائه میشود. در این معماری، برنامهها میتوانند روی سرور اجرا شوند و کاربران از طریق زیرساخت ارتباطی مناسب به آنها دسترسی پیدا کنند.
قابلیتهای امنیتی Citrix
امنیت Citrix Virtual Apps با ترکیب امکانات محصول و تنظیمات زیرساخت تأمین میشود. از جمله این امکانات میتوان به سیاستهای نشست، کنترل انتقال منابع، مدیریت دسترسی و ثبت فعالیتها اشاره کرد. برخی قابلیتها مانند محافظت پیشرفته از برنامه یا ضبط نشست، به نسخه محصول، مجوزها و پیکربندی وابسته هستند.
آیا Citrix بهتنهایی و به طور کامل امنیت مجازی سازی برنامه را ایجاد میکند؟
خیر. استفاده از Citrix بدون مدیریت صحیح سرورها، حسابهای کاربری و ارتباطات شبکه میتواند همچنان خطرآفرین باشد. در عمل، امنیت موفق به طراحی صحیح کل زیرساخت وابسته است، نه صرفاً انتخاب یک محصول شناختهشده.
امنیت اجرای برنامه از راه دور چگونه تأمین میشود؟
در معماریهای RemoteApp و راهکارهای مشابه، کاربر بهجای مشاهده یک دسکتاپ کامل، رابط یک نرمافزار مشخص را دریافت میکند. این قابلیت تجربه کاربری سادهتری فراهم میکند؛ اما نمایشدادن فقط یک برنامه به معنی محدودشدن قطعی تمام دسترسیهای کاربر نیست. برای افزایش امنیت اجرای برنامه از راه دور باید اجرای نرمافزارهای غیرمجاز، دسترسی به فایلها و ارتباطات سرور بهصورت جداگانه کنترل شود. همچنین بررسی وضعیت دستگاه کاربر، محدودسازی انتقال اطلاعات و استفاده از سیاستهای امنیتی متناسب با نقش افراد ضروری است.
معماری Zero Trust چه نقشی در امنیت امنیت مجازی سازی برنامه دارد؟
معماری Zero Trust یا اعتماد صفر بر این اصل استوار است که صرف حضور کاربر در شبکه داخلی سازمان نباید به معنی قابلاعتمادبودن او باشد. در این مدل، دسترسی بر اساس هویت، شرایط دستگاه، سطح مجوز و سیاستهای امنیتی ارزیابی میشود. برای مثال، ممکن است کاربری از داخل شرکت به نرمافزار منابع انسانی دسترسی داشته باشد؛ اما هنگام اتصال از دستگاه ناشناس، احراز هویت بیشتری از او درخواست شود. این رویکرد میتواند در کنار مجازی سازی برنامه، کنترل دقیقتری بر دسترسی به منابع سازمان ایجاد کند.
اشتباهات رایج در پیادهسازی امنیت برنامههای مجازی
بسیاری از مشکلات امنیتی، نه از فناوری، بلکه از تنظیمات نامناسب ناشی میشوند.
- دادن مجوز مدیریتی به کاربران عادی: این کار سطح آسیب احتمالی ناشی از نفوذ به حساب کاربر را افزایش میدهد.
- فعالگذاشتن انتقال فایل بدون محدودیت: ممکن است انتقال اطلاعات محرمانه به تجهیزات شخصی را آسان کند.
- نادیدهگرفتن بهروزرسانیها: آسیبپذیریهای شناختهشده میتوانند راه نفوذ مهاجمان باشند.
- نبود برنامه بازیابی اطلاعات: حمله باجافزاری یا خرابی سرور ممکن است دسترسی کاربران به برنامهها را مختل کند.
- استفاده از تنظیمات یکسان برای همه کاربران: نیاز امنیتی مدیر مالی با کاربر عادی تفاوت دارد.
برای جلوگیری از این مشکلات باید سیاستهای امنیتی مستند شوند و بهصورت دورهای مورد بازبینی قرار گیرند.
چکلیست افزایش امنیت مجازی سازی برنامه
پیش از بهرهبرداری نهایی از زیرساخت، کارشناسان فناوری اطلاعات باید چند موضوع کلیدی را بررسی کنند:
- احراز هویت: آیا کاربران و مدیران از روشهای احراز هویت مناسب استفاده میکنند؟
- دسترسیها: آیا مجوزهای هر گروه بر اساس وظایف شغلی تعریف شده است؟
- ارتباطات: آیا اتصال کاربران و اجزای زیرساخت رمزنگاری و محافظت میشود؟
- انتقال داده: آیا سیاستهای چاپ، حافظه جانبی و کپی اطلاعات متناسب با حساسیت دادهها هستند؟
- بهروزرسانی: آیا سیستمعاملها، برنامهها و تجهیزات امنیتی مرتب بررسی میشوند؟
- پشتیبانگیری: آیا امکان بازیابی اطلاعات و تنظیمات پس از حادثه آزمایش شده است؟
- مانیتورینگ: آیا رویدادهای مهم ثبت میشوند و برای فعالیتهای مشکوک هشدار وجود دارد؟
پاسخدادن به این پرسشها میتواند نقطه شروع مناسبی برای ارزیابی وضعیت امنیتی سازمان باشد.
جمعبندی؛ چگونه زیرساخت مجازیسازی امن بسازیم؟
امنیت مجازی سازی برنامه یکی از عوامل مهم در حفاظت از نرمافزارها و اطلاعات سازمانی است. این فناوری با فراهمکردن مدیریت متمرکز، کنترل دسترسی و کاهش نیاز به ذخیرهسازی محلی اطلاعات، فرصتهای مناسبی برای مدیریت ریسک فراهم میکند.
با اینحال، موفقیت آن نیازمند طراحی اصولی، پیکربندی صحیح و نظارت مستمر است. هیچ راهکاری بهتنهایی نمیتواند تمام تهدیدات را از بین ببرد. شرکت رهاکو با تمرکز بر راهکارهای مجازیسازی، زیرساختهای دسکتاپ و ارائه متمرکز نرمافزارها، میتواند در بررسی نیازهای سازمان، انتخاب معماری مناسب و پیادهسازی راهکارهای متناسب با زیرساخت فناوری اطلاعات نقش داشته باشد. انتخاب یک راهکار امن باید از شناخت نیازهای واقعی سازمان آغاز شود؛ زیرا امنیت پایدار، نتیجه تصمیمگیری فنی صحیح و مدیریت مستمر است.
سوالات متداول درباره امنیت مجازی سازی برنامه
آیا مجازی سازی برنامه از نصب معمولی امنتر است؟
در صورت طراحی و مدیریت مناسب، میتواند کنترل متمرکز و حفاظت بهتری از دادهها فراهم کند؛ اما امنیت نهایی به تنظیمات و زیرساخت وابسته است.
آیا اطلاعات کاربران روی دستگاه شخصی ذخیره میشود؟
در معماری اجرای متمرکز، الزاما چنین نیست؛ بااینحال، تنظیمات انتقال فایل، حافظه موقت، چاپ و ذخیره محلی باید بررسی شوند.
آیا مجازی سازی برنامه برای سازمانهای کوچک مناسب است؟
بله. اگر سازمان به اجرای مشترک نرمافزارها، دسترسی از راه دور یا کنترل متمرکز نیاز داشته باشد، این راهکار میتواند مفید باشد. انتخاب آن باید بر اساس هزینه، تعداد کاربران و نیازهای امنیتی انجام شود.